

Πάνε οι παλιές καλές εποχές όπου το χειρότερο πράγμα που μπορούσε να σου συμβεί ήταν να σου κλέβει ο γείτονας το Wi-Fi για να δει καμιά ταινία ή να κολλήσεις κάποιον ιό στο λάπτοπ. Τις τελευταίες ημέρες, η κατάσταση με τους χάκερ έχει ξεφύγει, καθώς είδαμε κυβερνοεπιθέσεις σε ψυγεία σούπερ μάρκετ αλλά και απoθήκες αίματος ανά την Ευρώπη.
Την ίδια ώρα, όσο οι έξυπνες συσκευές διεισδύουν στην καθημερινότητα του σπιτιού μας, τόσο πιο εύκολο γίνεται για έναν εισβολέα να τρυπώσει στην ιδιωτική μας ζωή.
Ποιες smart συσκευές μπορούν να γίνουν στόχος
Οποιαδήποτε συσκευή συνδέεται στο τοπικό δίκτυο αποτελεί εν δυνάμει σημείο εισόδου κακόβουλων:
Τα έξυπνα ψυγεία μπορούν να παραβιαστούν ώστε να αλλοιωθεί η θερμοκρασία τους ή να υποκλαπούν κωδικοί και δεδομένα ημερολογίου. Οι συνδεδεμένοι φούρνοι και οι εστίες μπορούν θεωρητικά να ενεργοποιηθούν εξ αποστάσεως, αυξάνοντας τον κίνδυνο πρόκλησης πυρκαγιάς.
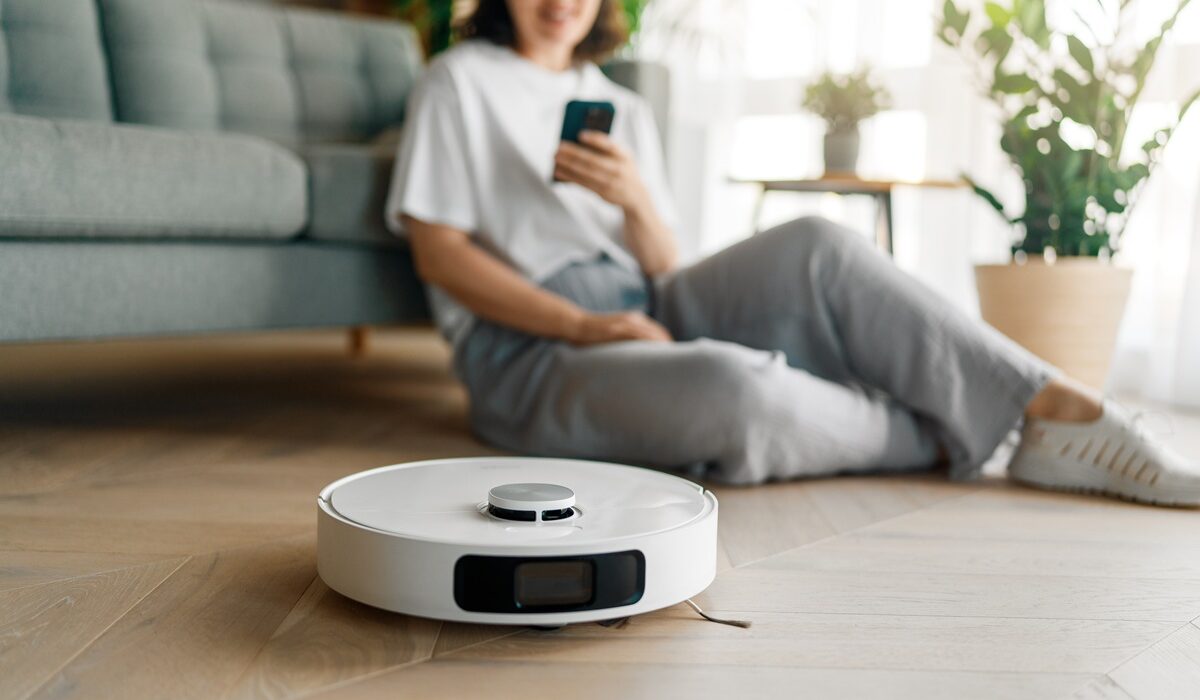
Ταυτόχρονα, οι ρομποτικές σκούπες, οι έξυπνες τηλεοράσεις, τα θυροτηλέφωνα και οι κάμερες ασφαλείας διαθέτουν αισθητήρες, μικρόφωνα και κάμερες. Μια παραβίαση επιτρέπει σε τρίτους να χαρτογραφήσουν την κάτοψη του διαμερίσματος, να υποκλέψουν εικόνα ή να καταγράψουν ιδιωτικές συνομιλίες μέσω των έξυπνων ηχείων.
Ωστόσο, στην πλειονότητα των περιπτώσεων, το κύριο θύμα δεν είναι η ίδια η ηλεκτρική συσκευή, αλλά το ρούτερ. Πολλές δήθεν έξυπνες συσκευές έχουν συχνά αδύναμα πρωτόκολλα ασφαλείας και λειτουργούν ως «κερκόπορτα» για να αποκτήσει ο επιτιθέμενος πρόσβαση στο κεντρικό ρούτερ και από εκεί σε όλες τις υπόλοιπες συσκευές.
Τι κερδίζει ο χάκερ πέρα από το να σου σπάσει τα νεύρα
Το στερεότυπο του χάκερ που παραβιάζει συσκευές απλώς για διασκέδαση ή για να αναβοσβήνει τα φώτα είναι πλέον παρωχημένο. Πίσω από αυτές τις επιθέσεις κρύβονται πολύ συγκεκριμένα οικονομικά και επιχειρησιακά κίνητρα.
Το πιο συνηθισμένο όφελος είναι η στρατολόγηση της συσκευής σας σε ένα botnet. Χιλιάδες έξυπνες συσκευές μολύνονται σιωπηλά και ενώνονται σε έναν ψηφιακό «στρατό», τον οποίο οι κυβερνοεγκληματίες χρησιμοποιούν ή νοικιάζουν στη μαύρη αγορά για να εξαπολύσουν μαζικές επιθέσεις άρνησης εξυπηρέτησης (DDoS) εναντίον τραπεζών, κυβερνητικών ιστοσελίδων ή μεγάλων εταιρειών.
Ένας άλλος σημαντικός σκοπός είναι ο εκβιασμός (ransomware): αποκτώντας πρόσβαση σε κάμερες και μικρόφωνα, οι εισβολείς μπορούν να συλλέξουν ευαίσθητο προσωπικό υλικό ή να κλειδώσουν βασικές λειτουργίες του σπιτιού απαιτώντας λύτρα σε κρυπτονομίσματα για να επαναφέρουν τον έλεγχο.
Επιπλέον, χρησιμοποιούν τις οικιακές συσκευές ως ενδιάμεσο σταθμό για να φτάσουν στα προσωπικά και τραπεζικά δεδομένα που βρίσκονται αποθηκευμένα στους υπολογιστές και τα κινητά του ίδιου δικτύου.
Τέλος, ακόμη και οι κάτοψεις των χώρων ή τα μοτίβα απουσίας των ενοίκων αποτελούν πληροφορίες υψηλής αξίας που μπορούν να πωληθούν σε διαρρήκτες ή σε παράνομα κυκλώματα.
Πώς να προστατευτείτε
Η βασική άμυνα ξεκινά από την αλλαγή των προεπιλεγμένων εργοστασιακών κωδικών σε κάθε νέα συσκευή που εγκαθίσταται, καθώς οι κωδικοί τύπου «admin» ή «1234» εντοπίζονται μέσα σε δευτερόλεπτα από αυτοματοποιημένα εργαλεία.
Εξίσου κρίσιμη είναι η δημιουργία ενός ξεχωριστού δικτύου φιλοξενουμένων (Guest Wi-Fi) στο ρούτερ. Συνδέοντας όλες τις έξυπνες συσκευές αποκλειστικά σε αυτό το απομονωμένο δίκτυο, διασφαλίζετε ότι ακόμα κι αν παραβιαστεί μια λάμπα ή μια σκούπα, ο εισβολέας δεν θα μπορέσει να μεταπηδήσει στον υπολογιστή όπου διατηρείτε ευαίσθητα έγγραφα και τραπεζικούς λογαριασμούς.
Τέλος, η τακτική εγκατάσταση των ενημερώσεων firmware στο ρούτερ κλείνει τις γνωστές τρύπες ασφαλείας, ενώ η ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων (2FA) στις συνοδευτικές εφαρμογές των συσκευών προσθέτει μια επιπλέον ασπίδα προστασίας.